
فرق عملكم تستخدم أدوات الذكاء الاصطناعي الآن، سواء اعتمدتم ذلك رسمياً أم لم تفعلوا. وفق مؤشر Microsoft AI Economy Institute للربع الأول من 2026، نقلاً عن Khaleej Times، فإن 70.1% من السكان في سن العمل في الإمارات يستخدمون هذه الأدوات مقارنةً بمتوسط عالمي لا يتجاوز 17.8%.
هذا الرقم يعني شيئاً واحداً بالنسبة لكم: لا مجال لتأجيل حوكمة الذكاء الاصطناعي للشركات بعد اليوم. الاستخدام يجري بالفعل، والسؤال هو من يضبط شروطه.
المقال يقدّم قالباً عملياً لسياسة حوكمة من صفحة واحدة، مصممة للشركة المتوسطة في الإمارات التي لا تملك إدارة امتثال مستقلة، ومبنية على المرسوم الاتحادي رقم 45 لسنة 2021 وقرارَي مجلس الوزراء 56 و57 لسنة 2024.
أهم النقاط
- PDPL يشمل أدوات الذكاء الاصطناعي التي تعالج بيانات شخصية — يفرض المرسوم الاتحادي رقم 45 لسنة 2021، الساري منذ 2 يناير 2022، تدابير حماية كافية على كل جهة تعالج بيانات شخصية، ومكتب الإمارات لحماية البيانات هو الجهة المعنية بالتطبيق والإبلاغ عن أي حادثة تسريب أو استخدام خاطئ.
- سياسة من صفحة واحدة تكفي كنقطة بداية للشركات المتوسطة — تقوم على أربعة عناصر فقط: نطاق التطبيق، آلية تصنيف المخاطرة إلى منخفض ومتوسط ومرتفع، تحديد صاحب قرار الموافقة لكل مستوى، وحد أقصى للفترة بين مراجعتين، دون الحاجة لبناء نظام امتثال متكامل.
- غرامات تصل إلى 150,000 درهم على مخالفات الاتصال الآلي — قرارا مجلس الوزراء 56 و57 لسنة 2024، الساريان منذ 27 أغسطس 2024، يفرضان 50,000 درهم على المخالفة الأولى، و75,000 درهم على الثانية، و150,000 درهم على الثالثة، على أي وكيل ذكاء اصطناعي يتصل بعملاء دون تسجيل مسبق لدى TDRA واحترام سجل عدم الاتصال ونافذة الاتصال بين 09:00 و18:00.
- حقن الأوامر الخبيثة والتزييف الصوتي يتجاوزان الحوكمة التقليدية — مهاجم يستطيع توجيه روبوت محادثة عبر رسالة مصممة لانتزاع بيانات عميل آخر، أو استنساخ صوت الرئيس التنفيذي من فيديو LinkedIn لخداع المحاسب بطلب تحويل عاجل؛ الحل بروتوكول تحقق مزدوج عبر اتصال هاتفي على رقم معروف مسبقاً عند أي طلب مالي.
- 80% من المؤسسات الكبرى تخصص إدارة مخاطر مستقلة للذكاء الاصطناعي — الشركات المتوسطة من 20 إلى 200 موظف لا تحتاج نسخة مطابقة لهذا النموذج، بل نسخة مبسّطة تضعها وثيقة واحدة في يد صاحب القرار، بدل انتظار بناء نظام امتثال كامل.
لماذا تصبح حوكمة الذكاء الاصطناعي للشركات ضرورة في 2026
الحوكمة اليوم ضرورة لأن الاستخدام سبق القرار. فرقكم اعتمدت ChatGPT وأدوات صياغة المحتوى وتلخيص الاجتماعات، غالباً دون علم القيادة، وأي بيانات عميل تمر عبرها صارت من مسؤوليتكم القانونية.
أي شركة إماراتية تفترض أن موظفيها لا يستخدمون هذه الأدوات تعمل بمعلومات خاطئة، بحسب أرقام Microsoft المذكورة أعلاه.
وفي المقابل، وجد تقرير MIT Media Lab Project NANDA "The GenAI Divide" أن 95% من تجارب الذكاء الاصطناعي في المؤسسات لا تحقق عائداً ملموساً على أرباح الشركة. غياب الحوكمة سبب رئيسي لهذا الفشل الصامت؛ فبلا نطاق ومسؤول ومعايير تقييم، تتحول التجارب إلى نفقات بلا حصيلة.
الشركات المتوسطة، من 20 إلى 200 موظف تقريباً، لا تملك ترف انتظار نظام امتثال متكامل. وهنا تظهر قيمة الوثيقة الموجزة: قابلة للتطبيق فوراً وللمراجعة دورياً، ومفهومة لمدير قسم بلا خلفية قانونية.
الإطار التنظيمي الإماراتي لحوكمة الذكاء الاصطناعي
تصوير: Mikhail Nilov عبر Pexels
الأساس القانوني هو المرسوم الاتحادي رقم 45 لسنة 2021 بشأن حماية البيانات الشخصية (PDPL)، الساري منذ 2 يناير 2022. كل أداة ذكاء اصطناعي تعالج بيانات عملاء أو موظفين تقع ضمن نطاقه، والمرسوم لا يستثني الشركات المتوسطة.
الجهة المعنية بالتطبيق هي مكتب الإمارات لحماية البيانات، المنشأ بموجب المرسوم الاتحادي رقم 44 لسنة 2021. أي التزام بالإبلاغ عن حادثة تسريب أو استخدام خاطئ يمر عبر هذه الجهة.
الشركات في مركز دبي المالي العالمي (DIFC) أو سوق أبوظبي العالمي (ADGM) عليها التزام مزدوج؛ إذ يعمل كل مركز بنظام حماية بيانات مستقل يتوازى مع القانون الاتحادي. الاكتفاء بالقانون الاتحادي وحده خطأ لمن يعمل داخل هذه المناطق.
قرارا مجلس الوزراء رقم 56 و57 لسنة 2024 بشأن التسويق عبر الهاتف دخلا حيز التنفيذ في 27 أغسطس 2024. الغرامات صريحة: 50,000 درهم على المخالفة الأولى، و75,000 درهم على الثانية، و150,000 درهم على الثالثة. النطاق يشمل كل وكيل ذكاء اصطناعي يتصل بعملاء دون استيفاء شروط التسجيل المسبق لدى هيئة تنظيم الاتصالات والحكومة الرقمية (TDRA)، وتسجيل الرقم محلياً، واحترام سجل "عدم الاتصال"، ونافذة الاتصال بين 09:00 و18:00.
لمقارنة أوسع عبر دول الخليج الست، انظر المقال الرئيسي حول الذكاء الاصطناعي وحماية البيانات في الخليج الذي يغطي الإمارات والسعودية وقطر والكويت والبحرين وعُمان.
عناصر سياسة حوكمة الذكاء الاصطناعي من صفحة واحدة
السياسة الفعّالة تحوي أربعة عناصر لا أكثر، وكل منها يشغل بضعة أسطر مركّزة.
نطاق التطبيق: ما هي الأدوات المشمولة، وأي الأقسام يستخدمها، وأي أنواع البيانات تصل إليها. التعريف الواضح يغلق الثغرة الأشهر: "هذه الأداة ليست ذكاءً اصطناعياً". أي أداة تولّد نصاً أو تحلّل بيانات أو تتخذ قراراً بناءً على مدخلات المستخدم تدخل ضمن النطاق، بصرف النظر عن التسمية التسويقية.
آلية التصنيف: جدول بسيط يضع كل أداة في مستوى مخاطرة، منخفض أو متوسط أو مرتفع، بناءً على نوع البيانات ومدى تأثير المخرجات على أشخاص حقيقيين. هذا الجدول هو الأداة اليومية للمدير غير القانوني.
المسؤوليات: من يملك قرار الموافقة على أداة جديدة في كل مستوى؟ الغموض هنا أكثر أسباب فشل سياسات الحوكمة شيوعاً. الاسم مقابل المستوى، لا "لجنة" ولا "الإدارة".
التوثيق والمراجعة: حد أقصى للفترة بين مراجعتين، وآلية إضافة أداة جديدة دون تعديل الوثيقة كاملة. سجلّ ملحق بسيط يفي بالغرض.
تصنيف المخاطر: كيف تضعون كل أداة في مكانها الصحيح
معياران يكفيان لكل قرار: نوع البيانات ومدى الأثر.
نوع البيانات ينقسم إلى أربع درجات: بيانات عامة (نصوص تسويقية بلا معلومات داخلية)، بيانات داخلية (تقارير وعروض ومراسلات عامة)، بيانات سرية (استراتيجيات وعقود وبيانات مالية)، وبيانات عملاء شخصية (أسماء وأرقام هواتف وهويات وبيانات صحية). كلما ارتفع نوع البيانات، ارتفع المستوى.
مدى الأثر يقيس مخرجات الأداة: هل تقترح صياغة نص فقط، أم تتخذ قراراً يمس عميلاً أو موظفاً؟ أداة صياغة منشور تسويقي على LinkedIn تختلف كلياً عن وكيل ذكاء اصطناعي يفتح تذكرة دعم فني ويقرّر مبلغ التعويض.
مثال إماراتي: أداة تولّد نصوص إعلانات لعقارات دبي، دون الوصول إلى قائمة عملاء، تصنَّف منخفضة المخاطر. وكيل ذكاء اصطناعي مربوط بحساب WhatsApp Business API ويصل إلى سجلات العملاء ويردّ نيابة عن الشركة، أداة مرتفعة المخاطر بلا نقاش، ويجب أن تمر بمراجعة قانونية قبل التشغيل.
القاعدة الذهبية: كل أداة تصل إلى بيانات شخصية أو تتخذ قراراً يؤثر على موظف أو عميل تستوجب مراجعة قانونية مسبقة. الأسئلة التفصيلية التي يجب طرحها على مزود روبوت المحادثة قبل التوقيع تجدونها في قائمة التحقق الأمنية لروبوتات المحادثة.
من يملك قرار الموافقة: هيكل حوكمة الذكاء الاصطناعي في الشركة المتوسطة
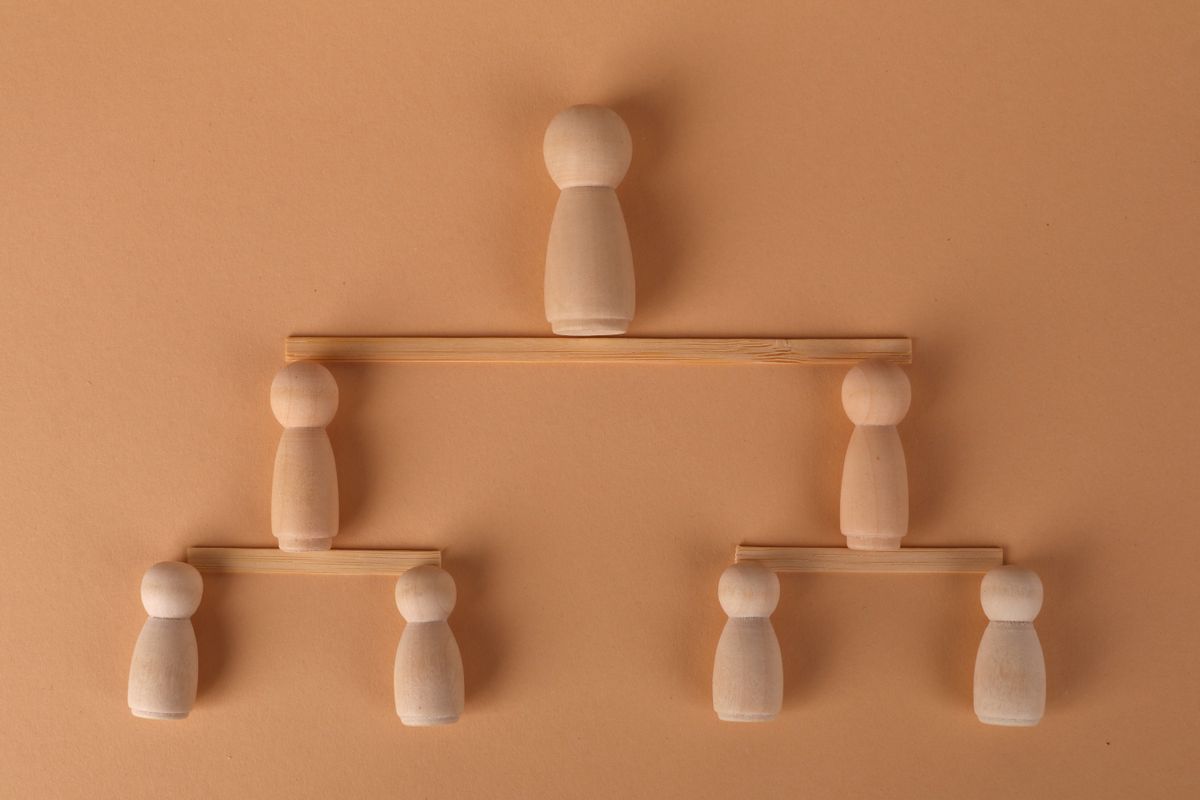
تصوير: Ann H عبر Pexels
الحوكمة بالإجماع تفشل في الشركات المتوسطة، والسبب بسيط: المسؤولية الموزّعة تعني غياب المسؤولية عملياً. حين يتشارك خمسة أشخاص القرار، لا يُحاسَب أحد.
النموذج الذي يعمل في شركة من 20 إلى 200 موظف يقوم على ثلاث خطوات. أولاً، طلب مكتوب من صاحب القسم يوضح الأداة والغرض والبيانات. ثانياً، مراجعة تقنية مستقلة من مسؤول تقني أو مستشار خارجي يقيّم الأداة أمنياً ويحدد مستوى الخطورة.
ثالثاً، قرار نهائي من صاحب الصلاحية. تختلف الجهة بحسب المستوى: مدير القسم للمنخفض، الرئيس التنفيذي للتشغيل أو المدير المالي للمتوسط، الرئيس التنفيذي أو المالك للمرتفع.
لكل أداة في المستوى المرتفع، وثيقة إقرار يوقّعها كل مستخدم قبل بدء الاستخدام. الوثيقة تحدد الاستخدامات المسموحة، والبيانات الممنوع إدخالها، والتزامات الخصوصية. هذه الوثيقة تنقذكم إن حدث خرق وطُلب منكم إثبات "تدابير حماية كافية" بمفهوم PDPL.
دراسات حديثة تشير إلى أن نحو 80% من المؤسسات الكبرى تُخصص جزءاً منفصلاً من إدارة المخاطر للذكاء الاصطناعي؛ الشركات المتوسطة تحتاج نسخته المبسّطة التي تضعها الوثيقة الواحدة في يد صاحب القرار.
إن أردتم مراجعة مسبقة قبل بناء الوثيقة، يمكنكم حجز استشارة مجانية مدتها 30 دقيقة لتقييم الأدوات المستخدمة حالياً وتحديد الأولويات.
يلخّص التوزيع التالي كيف يرتبط كل مستوى مخاطرة بنوع البيانات ومثاله العملي وصاحب قرار الموافقة عليه.
| مستوى المخاطرة | نوع البيانات | مثال من المقال | صاحب قرار الموافقة |
|---|---|---|---|
| منخفض | بيانات عامة | نصوص إعلانات لعقارات دبي دون وصول لقائمة عملاء | مدير القسم |
| متوسط | بيانات داخلية أو سرية | تقارير وعروض ومراسلات، أو عقود واستراتيجيات وبيانات مالية | الرئيس التنفيذي للتشغيل أو المدير المالي |
| مرتفع | بيانات عملاء شخصية | وكيل ذكاء اصطناعي على WhatsApp Business API يصل لسجلات العملاء | الرئيس التنفيذي أو المالك |
الثغرات التشغيلية التي تتجاهلها سياسات الحوكمة التقليدية
سياسات الحوكمة التقليدية تركّز على الامتثال وتغفل الهجمات التشغيلية الحديثة. هاتان ثغرتان لا يجب أن تخرج وثيقتكم بدونهما.
الثغرة الأولى: حقن الأوامر الخبيثة (prompt injection). روبوت المحادثة الموجَّه للعملاء يتلقى نصوصاً من مستخدمين لا تعرفونهم، ومهاجم مدرَّب يستطيع كتابة رسالة تعيد توجيه سلوك الروبوت لينتزع بيانات عميل آخر. تفاصيل الهجوم وطرق الوقاية في مقال حقن الأوامر الخبيثة.
الثغرة الثانية: التزييف العميق واستنساخ الصوت. قسم المالية هو الهدف الأول؛ مهاجم يستنسخ صوت الرئيس التنفيذي من فيديو LinkedIn، ثم يتصل بالمحاسب ويطلب تحويلاً عاجلاً، والاحتيال ينفَّذ قبل أن يكتشف أحد شيئاً. سياق أشمل في مقال التزييف العميق واستنساخ الصوت.
الواقع الإماراتي يرفع حدة هاتين المخاطرتين. WhatsApp هو القناة الرئيسية للتواصل مع العملاء وإتمام قرارات العمل في السوق الإماراتي، ما يعني أن انتحال الهوية أسهل تنفيذاً وأسرع تأثيراً هنا مقارنة بأسواق تعتمد على البريد الإلكتروني الموقّع رقمياً.
البنود المطلوبة صريحة: تحديد الأدوات المعرَّضة لهذه الهجمات ضمن جدول التصنيف، بروتوكول تحقق مزدوج عند أي طلب تحويل مالي (اتصال هاتفي على رقم معروف مسبقاً)، وقناة إبلاغ داخلية واضحة يستخدمها كل موظف دون خشية اللوم إن أخطأ.
تفعيل السياسة في بيئة العمل اليومية
الوثيقة الجيدة على الرف لا تحمي شركتكم. التفعيل ما بعد التوقيع هو الجزء الذي يفصل السياسة الحية عن الملف المؤرشف.
ابدؤوا بجلسة تعريفية مختصرة لأصحاب القرار في كل قسم. الجلسة تجيب على ثلاثة أسئلة: كيف أصنّف أداة جديدة، ومن أُعلِم قبل تشغيلها، وما الإجراء عند الشك في مستوى الخطورة. الهدف أن يعرف كل مدير الخطوة التالية عند مواجهة قرار.
اعتمدوا نموذج طلب داخلي موحّد لأي أداة جديدة. النموذج يحتوي أربعة حقول: اسم الأداة والغرض، طبيعة البيانات، تقييم أولي للمستوى، وتوقيع صاحب القسم. يُنجز بسرعة ويصل مباشرة إلى صاحب صلاحية المراجعة.
راجعوا السياسة عند كل تغيير تنظيمي مهم، وعند كل إضافة أداة في المستوى المرتفع. الوثيقة الجيدة ليست ثابتة؛ فهي تتطور مع أدواتكم ومع تشريعات الدولة.
من يرغب في مرافقة متخصصة لبناء الوثيقة، الخطوة التالية هي استشارة مجانية مدتها 30 دقيقة نراجع فيها الأدوات التي يستخدمها فريقكم ونحدد أبرز فجوات الحوكمة. المكالمة بلا عرض بيع؛ الهدف تقييم صريح وتوصية عملية.
الأسئلة الشائعة
هل يُلزم المرسوم الاتحادي رقم 45 لسنة 2021 الشركات المتوسطة بوضع سياسة مكتوبة لحوكمة الذكاء الاصطناعي؟
المرسوم لا ينصّ حرفياً على "سياسة حوكمة ذكاء اصطناعي"، لكنه يُلزم كل جهة تعالج بيانات شخصية باتخاذ تدابير حماية كافية والقدرة على إثباتها. عملياً، وثيقة مكتوبة تحدد كيف تُدار أدوات الذكاء الاصطناعي هي الطريقة الأوضح لإثبات الامتثال عند التدقيق.
ما الفرق العملي بين سياسة حوكمة الذكاء الاصطناعي وسياسة حماية البيانات الشخصية؟
سياسة حماية البيانات تحكم ما تفعلونه بالبيانات؛ سياسة حوكمة الذكاء الاصطناعي تحكم كيف تسمحون للأدوات الحديثة بالوصول إليها ومعالجتها. الأولى ضرورية وغير كافية؛ الثانية تعالج طبقة المخاطر الجديدة التي لم تكن موجودة عند صياغة معظم سياسات الخصوصية.
من يجب أن يكون مسؤولاً عن حوكمة الذكاء الاصطناعي في شركة من 20 إلى 200 موظف؟
اسم واحد، لا لجنة. الأنسب أن يكون الرئيس التنفيذي للتشغيل أو المدير المالي، مع مراجعة تقنية من مسؤول IT أو مستشار خارجي. توزيع المسؤولية بين عدة أشخاص يعادل انعدامها.
هل تكفي وثيقة من صفحة واحدة أم تحتاج الشركة إلى سياسة أكثر تفصيلاً؟
للشركات المتوسطة خارج القطاعات شديدة التنظيم كالخدمات المالية والرعاية الصحية، وثيقة موجزة قابلة للتطبيق أفضل من وثيقة مفصّلة لا يقرأها أحد. الشركات في DIFC أو ADGM، أو التي تعالج بيانات صحية، تحتاج طبقات إضافية فوق هذه السياسة.
كيف نتعامل مع موظف يستخدم أداة ذكاء اصطناعي لم تعتمدها الشركة رسمياً؟
الردّ الأول تعليمي لا عقابي؛ فالاستخدام غير المعتمد غالباً نتيجة غياب بديل معتمد. راجعوا الأداة سريعاً، صنّفوها، ثم إما اعتمدوها أو وفّروا بديلاً. العقوبة تُحفظ للاستخدام المتكرر بعد التوعية.
هل تستدعي روبوتات المحادثة الموجّهة للعملاء بنوداً خاصة في سياسة الحوكمة؟
نعم، بلا استثناء. أي روبوت محادثة يخاطب العملاء يعالج بيانات شخصية ويقع تحت PDPL، وإن أجرى مكالمات هاتفية يقع أيضاً تحت قرارَي مجلس الوزراء 56 و57 لسنة 2024. البنود المطلوبة: تحديد نوع البيانات، آلية موافقة العميل، وسجل مراجعة دوري لسلوكه.
متى يجب مراجعة سياسة حوكمة الذكاء الاصطناعي وتحديثها؟
مراجعة دورية منتظمة تكفي أغلب الشركات المتوسطة، مع مراجعة استثنائية عند: صدور تشريع اتحادي أو محلي جديد يمس المعالجة الآلية للبيانات، إضافة أداة في المستوى المرتفع، أو حادثة أمنية داخل الشركة أو قطاعها المباشر.